NTTドコモが利用者34万人分の個人情報をアマゾン日本法人に無断提供 同意画面の「設定ミス」が原因
▪️電話番号と通信プラン名を第三者提供 対象は4月21日~8月20日の一部利用者
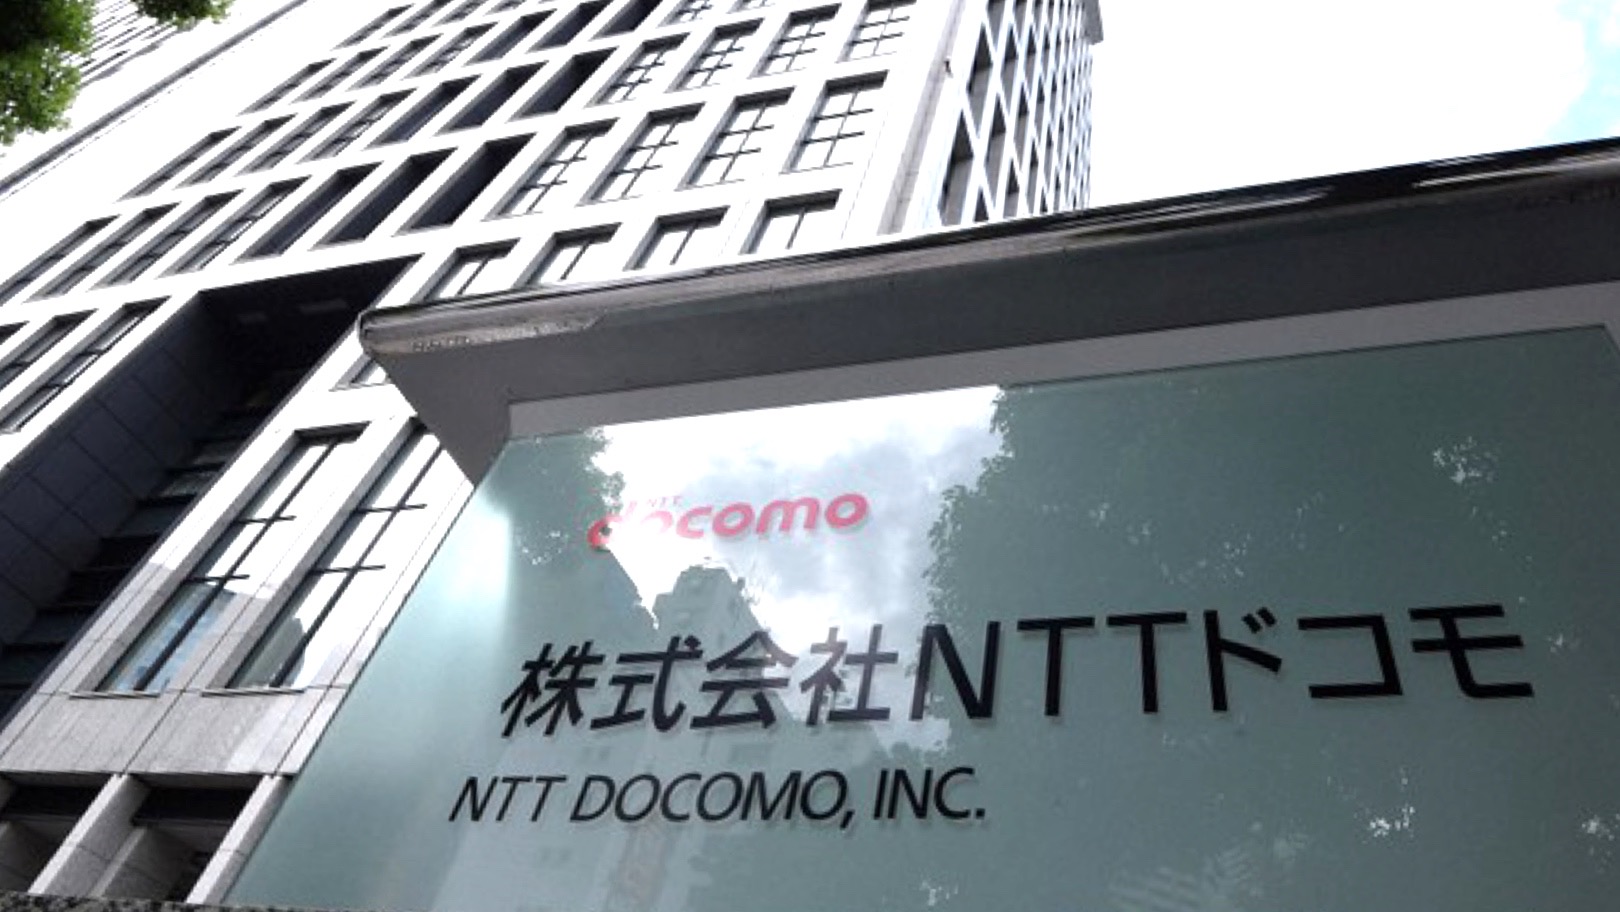
NTTドコモは9月15日、利用者約34万人分の個人情報を、米アマゾン・ドット・コムの日本法人に、本人の同意を確認しないまま提供していたと明らかにした。
原因は、ドコモ側の設定ミスだったという。
今回対象となったのは、アマゾンの会員費などが割り引かれる特典が付いた通信プランをオンラインで契約した利用者の一部。期間は2026年4月21日から8月20日までで、提供された情報は電話番号と契約している通信プラン名だった。
問題となったのは、契約手続きの際に表示される「アマゾン側へ個人情報を提供することに同意するか」を確認するための文言だった。
本来であれば利用者が同意するかどうかを選択できる仕組みだったが、設定ミスによって、この確認文言自体が表示されていなかったという。
▪️「情報流出」と「同意なき第三者提供」は別問題
今回の事案で注目されるのは、個人情報が第三者に渡ったことそのものに加え、利用者が提供への同意を判断するための画面が適切に表示されていなかった点だ。
利用者から見れば、自分の情報がアマゾン側に提供されることを確認できないまま、契約手続きが進んでいたことになる。
一方で、現時点でドコモが公表している内容では、対象となった情報は電話番号と通信プラン名とされている。
また、ドコモによると、提供された情報については9月12日までにアマゾン側で削除されたという。
そのため、「34万人分の個人情報が無断で第三者に提供された」という事実と、「情報がどのように利用されたのか」「第三者への再提供などがあったのか」といった論点は分けて確認する必要がある。
▪️なぜ34万人もの利用者が対象になったのか
今回の問題は、一人ひとりの入力ミスではなく、オンライン契約のシステム設定に起因している。
対象期間中、アマゾン関連の特典が付いた通信プランを契約した利用者の一部について、同意確認に必要な表示が欠落していた。
オンライン契約では、画面上に表示される説明やチェック項目が、利用者にとって重要な判断材料になる。
その表示設定に問題が生じれば、同じ仕組みを利用する多数の契約者に影響が及ぶ可能性がある。
今回、対象者が約34万人に達したことは、こうしたデジタルサービスにおける「一度の設定変更が多数の利用者に影響する」という特徴も浮き彫りにした。
▪️ドコモ側のシステム管理と確認体制も焦点に
今回の事案では、「設定ミスがあった」という原因だけでなく、設定変更後に同意画面が正しく表示されているかを確認する仕組みが機能していたのかも重要になる。
個人情報の第三者提供では、利用者に対して、誰にどのような情報が提供されるのかを適切に示すことが重要だ。
特に通信事業者の場合、電話番号などの情報を大量に取り扱うだけに、システム上の小さな設定変更がプライバシーに直結する可能性がある。
今回の問題は、個人情報そのものの管理だけでなく、**「利用者が自分の情報の提供先を認識し、選択できる状態が維持されていたのか」**という、オンライン契約の基本的な仕組みにも関わる。
▪️アマゾン側は対象情報を削除
ドコモによると、今回提供された情報について、
アマゾン側は9月12日までに削除したとしている。
今後は、対象となった利用者への通知や、ドコモ側による再発防止策などが焦点となる。
また、今回のような事案では、システム設定の修正だけではなく、個人情報の第三者提供に関する同意取得が適切に行われていることを、運用面・システム面の双方から確認できる体制が求められる。