ドコモが不正アクセスの疑いで緊急停止 大手企業を襲うサイバー攻撃の連鎖 個人情報漏洩に慣れた日本社会の危うさ 奪われるのはデータだけでは無い 人生と未来への脅威
大手企業の個人情報漏洩の連日の発表・・・
もはや真新しいニュースではなくなりつつある。
企業が謝罪し、調査を発表し、サービスを復旧させる。その一方で、利用者の個人情報がどこまで流出し、その後どのように利用されるのかという問題は、必ずしも十分に解決されていない。
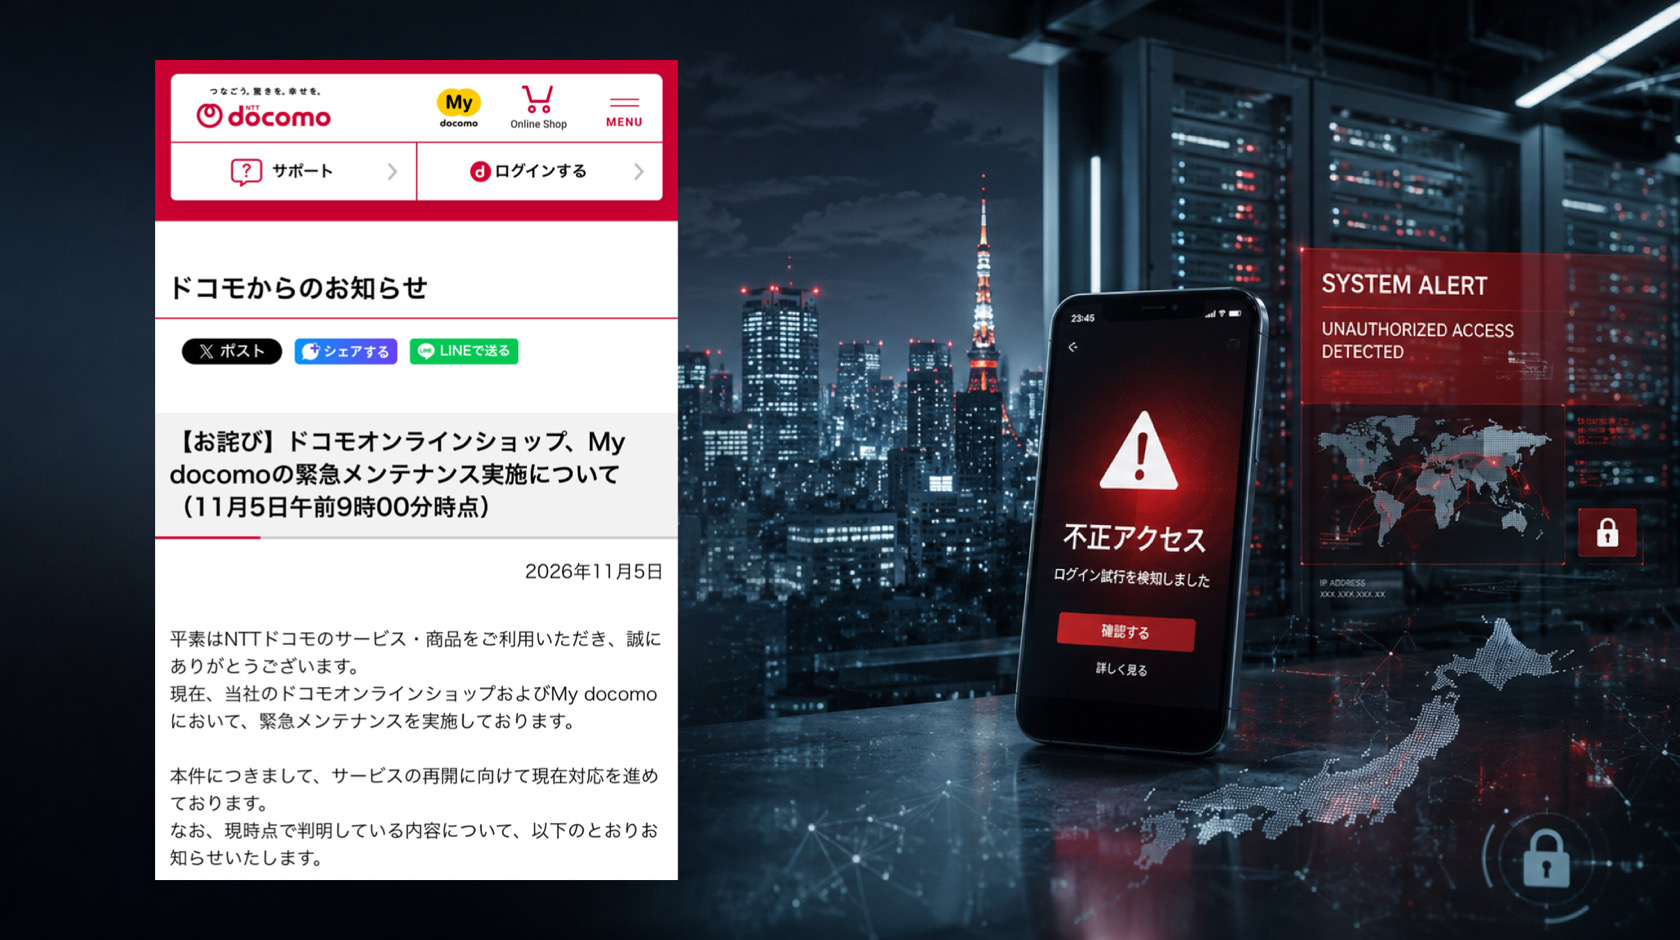
11月5日には、NTTドコモが外部から不正アクセスを受けた可能性が高いとして、「ドコモオンラインショップ」と「My docomo」を緊急停止した。
国内有数の通信事業者までがサーバーへの不正アクセスを疑い、サービス停止を余儀なくされたことは、企業のデジタルITインフラが抱えるリスクを改めて浮き彫りにした。
さらに、国内では9月以降、複数の企業や団体で個人情報の漏洩につながる不正アクセスが相次ぎ、政府や専門機関も異例の注意喚起を行っている。AIを悪用した攻撃の効率化も確認されており、サイバー攻撃は新たな段階に入りつつある。
しかし、本当に考えなければならないのは、企業のシステムが停止することだけではない。一度流出した個人情報が犯罪に利用され、被害者の生活や信用、将来にまで影響を及ぼす可能性があることだ。
情報漏洩のニュースに慣れてしまった社会は、この危険性を正しく認識できているのだろうか。
▪️ドコモが未明に緊急停止 大手通信会社を襲った不正アクセスの疑い
NTTドコモは11月5日午前1時5分ごろから、「ドコモオンラインショップ」と会員向けサービス「My docomo」の緊急メンテナンスを実施した。
同社は、自社サーバーに対して外部から不正なアクセスが行われた可能性が高いと判断。原因究明と影響範囲の特定に向けて、対象サービスを停止した。
同日午前9時時点の発表では、両サービスにおける各種手続きが利用できない状態となっており、復旧に向けた対応を進めていた。
今回の事案で注目されるのは、国内の通信インフラを支える大手企業が、サーバーへの不正アクセスの可能性を受けて、利用者向けサービスの停止という判断を迫られたことだ。
オンラインショップでは端末の購入や機種変更、My docomoでは料金や契約内容の確認、各種手続きなどが行われる。日常的に利用するサービスが突然使えなくなれば、利用者への影響は小さくない。
さらに同日午後には、ドコモの携帯電話サービスで全国的に音声通話、SMS、データ通信が利用しづらくなる障害も発生した。ただし、この通信障害と未明の不正アクセス疑いとの関連は、現時点で明らかになっていない。
現段階で、ドコモの顧客情報が流出したと確認されたわけではない。攻撃者や侵入経路、情報へのアクセス状況なども調査中だ。
それでも、通信サービスを支える企業でこうした事態が発生したことは、私たちが日常的に利用しているデジタルサービスの安全性を改めて考えるきっかけになる。
▪️相次ぐ大手企業の情報漏洩 国の専門機関が異例の注意喚起
今回のドコモの事案は、国内で相次いでいるサイバー攻撃の動きと合わせて考える必要がある。
JPCERT/CCは10月8日、「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公表し、10月23日に内容を更新した。
同機関によると、2026年9月前後から国内組織において、不正アクセスによる個人情報などの漏洩被害が相次いでいる。
特に注目されるのは、攻撃対象が一般利用者向けのサービスだけではないことだ。企業内部で利用するBIツールや従業員向け管理システムなど、通常は不特定多数の利用を想定していないシステムが侵害され、内部に保存されていた情報が漏洩するケースも確認されている。
さらに、攻撃手法は一つではない。既知の脆弱性を探す攻撃、APIを経由した不正操作、認証情報や設定ファイルなどを狙う攻撃など、複数の経路が確認されている。
JPCERT/CC自身も、現時点で技術情報が十分に共有されておらず、攻撃の全体像を把握するには限界があると説明している。
つまり、国内で相次ぐ情報漏洩を、すべて同じ攻撃者による一連の事件と断定することはできない。しかし、複数の業種や異なるシステムが標的になっているという事実は、企業にとって看過できない状況だ。
▪️AIがサイバー攻撃を効率化 アプリの解析から企業サーバーを狙う手口も
今回の一連の問題で、もう一つ見逃せないのがAIの存在だ。
国立研究開発法人情報通信研究機構(NICT)は10月13日、国内で相次ぐ情報漏洩事案の原因の一つとして、「A2B攻撃(App-to-Backend Attack)」を特定したと発表した。
これは、一般に公開されているAndroidアプリを解析し、アプリの接続先となるバックエンドサーバーを狙う攻撃手法だ。
攻撃者は公開アプリの仕組みを調べ、サーバーとの通信に使われるAPIなどの情報を把握する。そのうえで、システムの脆弱性やアクセス制御の不備を狙い、内部情報への不正なアクセスを試みる。
つまり、利用者が普段使っているアプリが、企業のサーバーを狙うための手掛かりとして利用される可能性がある。
さらにJPCERT/CCは10月23日の更新で、AIを用いたペネトレーションテスト基盤を悪用した攻撃試行についても情報を追加した。
AIを利用したツールによって、インターネット上に公開されたWebアプリケーションなどの脆弱性を探索し、攻撃を試みる動きが確認されている。
本来、こうした技術はシステムの安全性を検証するためにも利用される。しかし、悪意ある第三者が同様の技術を攻撃に転用すれば、脆弱性の探索や攻撃の効率が高まる可能性がある。
AIが企業の業務効率を高める一方、サイバー犯罪にも利用され得る。これからのセキュリティー対策は、従来のウイルス対策やパスワード管理だけでは十分とは言えないのは明かだ。
▪️本当に怖いのは情報漏洩の後 盗まれた個人情報はどこへ向かうのか
個人情報漏洩で最も深刻なのは、情報が流出した瞬間だけではない。
企業が謝罪し、原因を調査し、システムを復旧させたとしても、一度外部に持ち出された情報を完全に回収できるとは限らないからだ。
氏名、住所、生年月日、電話番号、メールアドレスなどが流出すれば、フィッシング詐欺や偽のSMS、企業を装った詐欺などに利用される可能性がある。
さらに、パスワードや認証情報まで流出した場合、別のサービスへの不正ログインにつながる危険性もある。
複数の企業から流出した情報が組み合わされれば、個人の生活環境や利用サービスを推測され、より巧妙な詐欺に悪用される可能性も否定できない。
一つの企業から流出した情報が、別の犯罪の材料になる。さらに、その情報が第三者へ渡り、別の攻撃に利用される。こうした連鎖が起きれば、被害は最初の企業やサービスだけでは収まらない。
そして、被害を受けるのは情報を管理していた企業ではなく、そこに大切な個人情報を預けていた利用者自身だ。
▪️情報漏洩に慣れてしまった日本社会「またか」で済ませていいのか
連日のように報じられる情報漏洩のニュースに、いつしか驚かなくなっている人も少なくないのではないだろうか。
企業が情報漏洩を発表し、謝罪する。利用者は不安を感じるものの、数日もすれば次のニュースに関心が移っていく。
しかし、こうした反応が当たり前になってしまうこと自体に、危機感を持つ必要がある。
個人情報は、単なる数字や文字の集合ではない。本人の生活、仕事、契約、金融サービス、人間関係など、日常を構成するさまざまな情報と結び付いている。
その情報が第三者の手に渡れば、本人が知らないところで悪用される可能性がある。身に覚えのない契約や請求、アカウントの乗っ取り、なりすましなど、被害が長期化することも考えられる。
もちろん、情報が流出したすべての人に深刻な被害が発生するわけではない。しかし、流出した情報の種類や組み合わせによっては、その後の生活や信用に長く影響する可能性がある。
企業が謝罪したから終わりではない。サービスが復旧したから解決したわけでもない。
本当に危険なのは、情報が流出した後に何が起きるのか、そして誰がその責任を負うのかという問題が、十分に議論されないまま次のニュースに埋もれてしまうことだ。
▪️企業任せでは守れない個人情報 問われる国民一人ひとりの危機管理
企業には、顧客から預かった個人情報を適切に管理する責任がある。サーバーやアプリの脆弱性を点検し、不正アクセスを早期に検知する体制を整えることはもちろん、委託先やクラウド事業者を含めた管理も欠かせない。
政府や専門機関にも、攻撃情報の共有、被害企業への支援、再発防止に向けた対策の強化が求められる。
一方、利用者自身も、パスワードの使い回しを避ける、多要素認証を設定する、不審なメールやSMSのリンクを開かないなど、基本的な対策を徹底する必要がある。
ただし、利用者がどれだけ注意していても、企業側のサーバーが侵害されれば、自分では防ぎようのない情報漏洩も起こり得る。
だからこそ、国民に自己責任を求めるだけでは問題は解決しない。
情報を預かる企業の責任と、社会全体で被害を防ぐ仕組みが必要だ。
日本最大の通信インフラのドコモのサービス停止は、
私たちが日々依存している通信やデジタルサービスの安全性を考える重要な事例となった。
サイバー攻撃は、もはや一部の企業や専門家だけの問題ではない。
誰もが被害者になる可能性があり、その影響は情報が流出した後も続く。
私たちは、次の情報漏洩のニュースを、
また「いつものこと」として読み流してしまうのだろうか。